НеоКВЕСТ-2026: ИКНК собрал более 400 специалистов по кибербезопасности

В культурном квартале «Третье место» прошёл петербургский фестиваль кибербезопасности НеоКВЕСТ-2026, который уже в 14-й раз организует Высшая школа кибербезопасности СПбПУ. Площадку посетили более 400 гостей: студенты, начинающие и опытные специалисты по информационной безопасности, исследователи и представители индустрии.
НеоКВЕСТ проводится с 2012 года и соединяет хакерский турнир в формате Capture The Flag (захват флага) с практической конференцией по информационной безопасности. Соревнование проходит в три этапа: онлайн-отбор, очная ставка с продолжением CTF, докладами и мастер-классами и ночной турнир финалистов. НеоКВЕСТ организует Высшая школа кибербезопасности ИКНК СПбПУ при поддержке компаний-партнёров — «НеоБИТ» и «СТЦ».
Для многих гостей встреча стала возвращением в альма-матер: часть спикеров и организаторов в разное время училась в Высшей школе кибербезопасности. Конференцию открыл политехник Илья Афанасьев. В докладе «Как оказаться на море» он объяснил, как телефон можно убедить, что он находится на острове посреди моря, и воспроизвёл один из способов подмены местоположения в лабораторных условиях. Даниил Морозов («Совкомбанк Технологии») в докладе «Спасбросок от Model DoS» рассказал об атаках «губки» на большие языковые модели и показал, как выстроить эшелонированную защиту LLM-сервиса. Симар Муратов («СБЕР») представил практический опыт перехода от реактивного анализа логов к проактивному мониторингу инфраструктуры на основе единого математического представления данных.
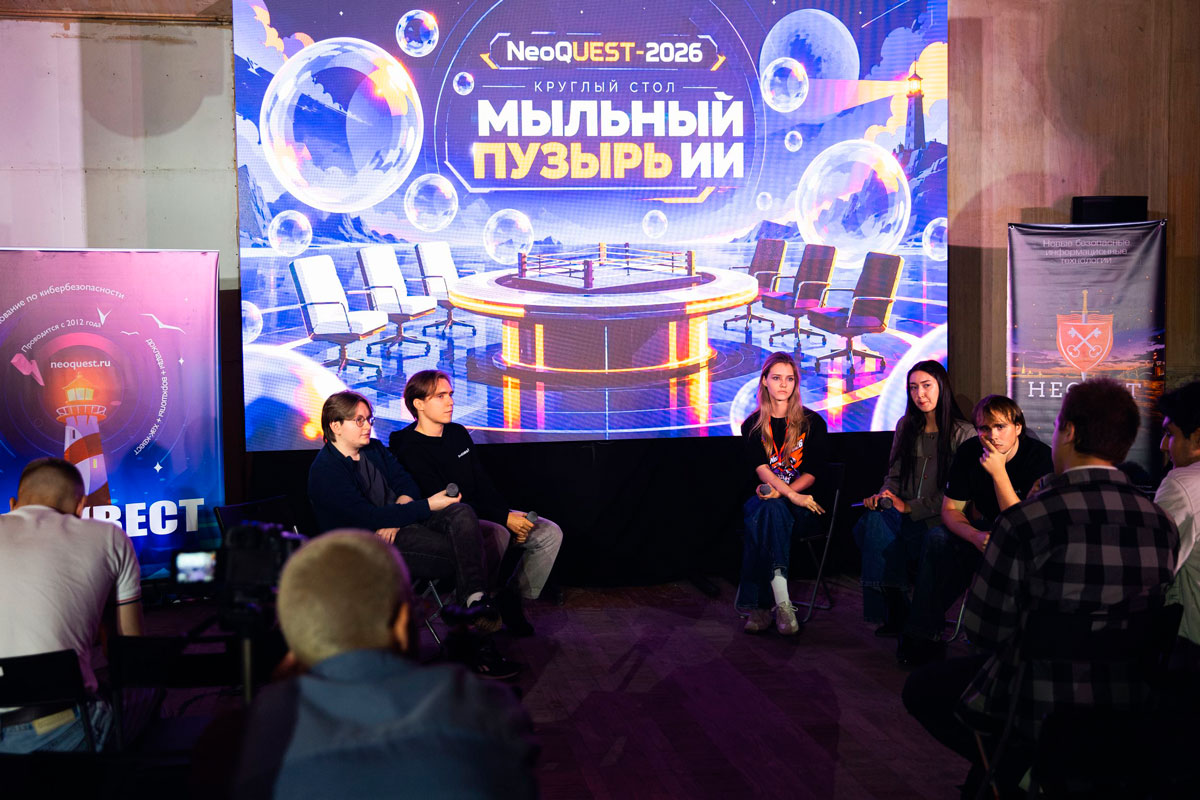
Центральным событием дня стал круглый стол «Мыльный пузырь ИИ». Две команды — «Базовые модели» (опытные специалисты) и «Генеративный ИИ» (молодые исследователи со свежим взглядом) — обсуждали, где заканчивается технологическая революция и начинается миф о ней.
Вторая часть конференции началась с выступления политехника Артёма Тарутина. В докладе «Через тернии к офшору» он проследил путь украденных криптовалютных средств от взлома до попытки вывода на централизованную биржу и показал, как по открытым данным блокчейна восстановить маршрут. Никита Москалев и Степан Капранов («РусБИТех-Астра») на примере go-модулей показали, как автоматизировать фаззинг-тестирование и встроить его в CI/CD. Завершила программу Камила Мусина («Яндекс 360»). В докладе «Баг принят» она на примере реальных отчётах рассказала, что происходит после того, как исследователь отправил уязвимость, и разобрала исправленный баг.
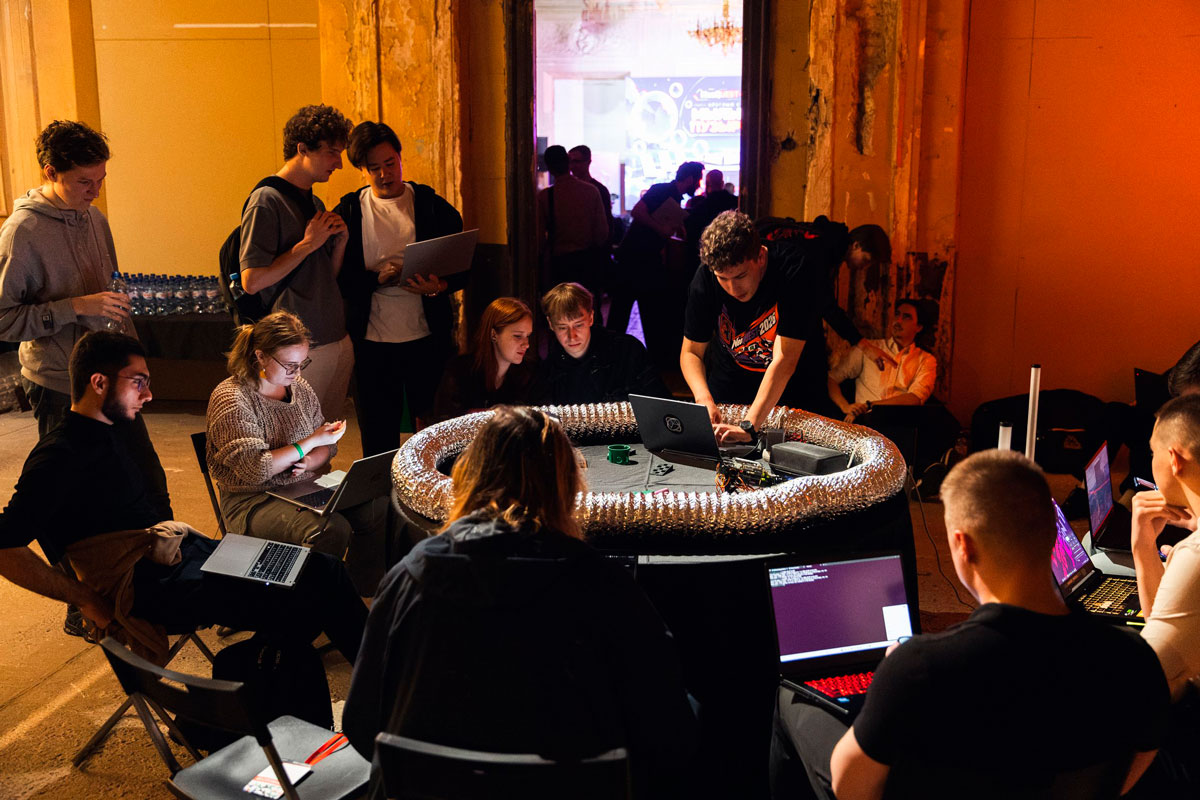
Ключевой активностью стало индивидуальное хакерское соревнование (CTF) «Земля без связи». Его участники попали в 2190 год, в котором человечество борется с загадочным вирусом, а чтобы создать вакцину, нужно попасть в Институт биофизики на Литейном. Каждый шаг требовал от соревнующихся новых навыков — стеганографии, криптографии, OSINT, геоанализа, реверс-инжиниринга и работы с искусственным интеллектом.
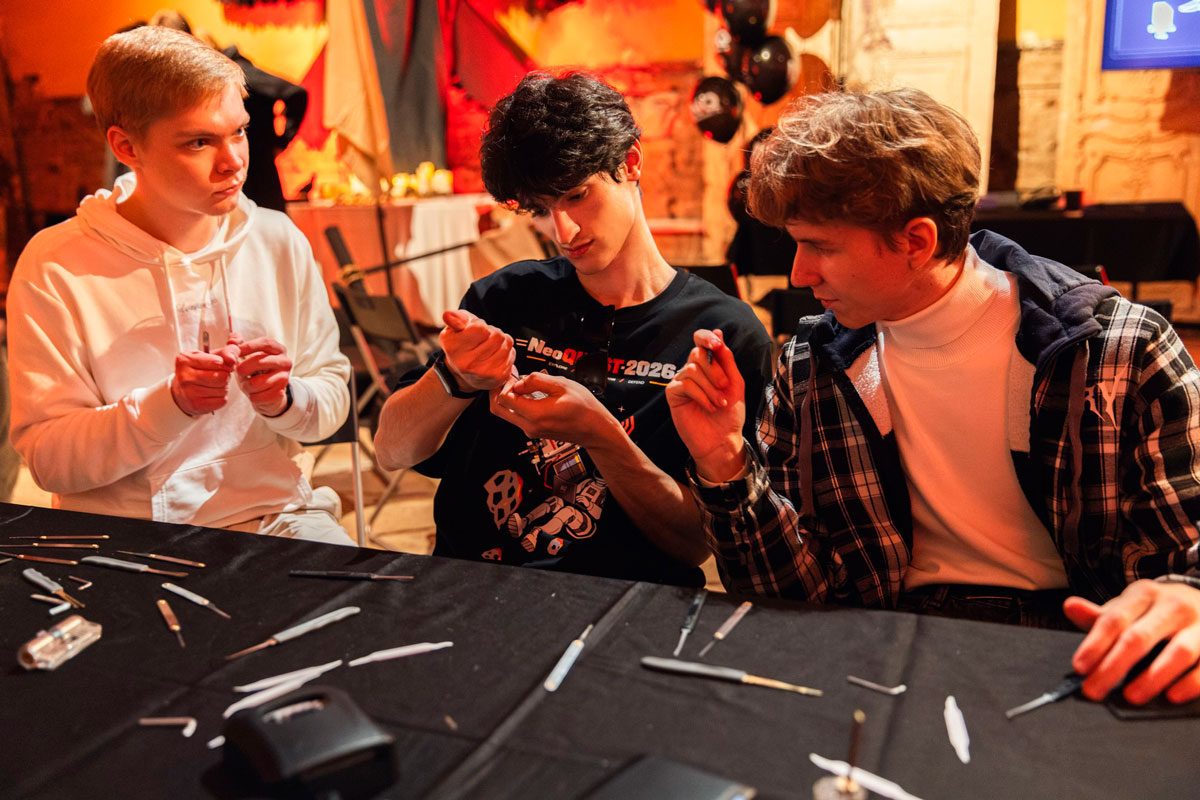
Параллельно на площадке работали практические зоны. Политехник Павел Журавлёв провёл мастер-класс «Что в душе твоей, колонка?», на котором участники вскрывали IoT-устройство и искали на плате отладочные интерфейсы. Независимый исследователь, автор канала «Райтапы по CTF» Никита Петров провёл мастер-класс по локпикингу. В квесте «Резидент Нео» Михаила Михайлова гости проходили пять испытаний в декорациях деревни из Resident Evil Village, а на стенде «Приручи собаку» нужно было обойти защиту робопса, пока до него не добрались «изменившиеся».
«Мероприятий, посвящённых кибербезопасности, много, но они в основном ориентированы на бизнес. НеоКВЕСТ мы делаем в первую очередь для студентов и молодых специалистов, — отметила руководитель проекта, старший преподаватель Высшей школы кибербезопасности СПбПУ Анна Селиванова. — Мы рассказываем о том, как устроена сфера ИБ изнутри, показываем, как интересно и захватывающе исследовать новые технологии кибербезопасности. Для нас важно, что в таких мероприятиях участвуют выпускники: их активность доказывает, что ВШК готовит специалистов, способных работать в ведущих компаниях страны и всегда готовых к сотрудничеству с альма-матер. На НеоКВЕСТ пришли выпускники ИБКС Политеха, работающие на ведущих должностях в Сбере, Совкомбанке, Positive Technologies, Специальном технологическом центре, Digital Security и многих других компаниях. В этом году мы едва смогли вместить всех желающих и закрыли регистрацию почти за неделю до мероприятия. Интерес к кибербезопасности у молодёжи только растёт, и мы будем расширять формат дальше».

